产品咨询:4000 258 365

两新融合,向新而行。由北京科技国际交流中心主办、中关村网络安全与信息化产业联盟承办的“大模型时代京港澳人工智能安全协同发展交流沙龙”在北京举行。活动集结京港澳三地产学研行业代表,聚焦大模型安全防护、AI数据合规治理与跨区域科创协作,探索可信AI协同发展路径。
作为国内专业的AI+数据安全产品与解决方案提供商,安华金和受邀参加本次沙龙,围绕企业AI应用安全治理,从平台产品建设与数据安全治理实践两个方面分享经验与思考,为行业探索可信AI发展路径提供实践参考。
01、产品技术实践|AI Agent安全监测与管理平台能力解读
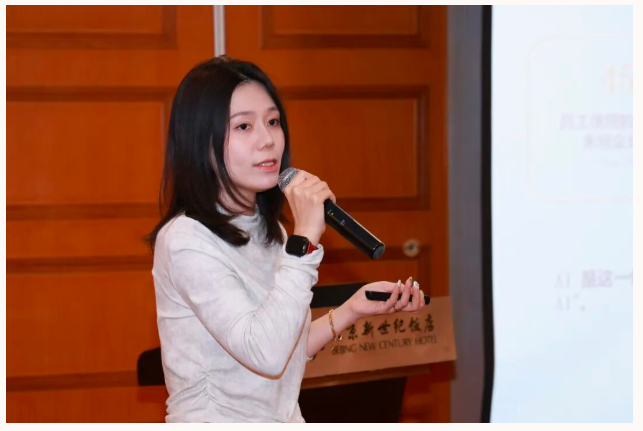
安华金和AgentScope产品负责人任玮婕以《AI Agent安全监测与管理平台:构筑大模型时代企业AI安全中枢》为主题发表演讲,围绕企业AI应用管理与安全治理需求,系统介绍了安华金和AI Agent安全监测与管理平台(AgentScope)的整体建设思路与体系化能力。
AI是这一代企业的生产力红利,也是安全变量。随着大模型与智能体加速融入研发、运营及业务等场景,AI应用管理从“可选项”变为“必答题”:企业既要收获效率红利,也要守住数据安全与合规底线。具体来看,企业在AI应用管理中面临资产分散、使用行为难掌握、数据安全风险难管控以及资源使用缺乏统筹等问题。
破解这些难题,答案不是一刀切地“禁用AI”,而是让企业“放心用AI”。AgentScope以“看得见、管得住、查得清”为核心建设目标,面向企业内部AI应用与智能体的调用过程,构建涵盖资产识别、行为监测、安全检测、数据防泄漏及资源管理的综合能力体系。
首先,实现企业AI资产与使用行为的统一掌握。面对多模型、多类型AI应用并存的情况,AgentScope能够对企业内部接入的模型、Agent及相关工具进行识别与管理,并关联使用人员、终端及会话信息,形成AI资产与使用行为的整体视图。同时,对AI交互中的输入输出内容、工具调用及资源消耗等信息进行记录,为安全管理与审计追溯提供依据。
其次,将安全管控融入AI应用交互过程。针对智能体运行中的组件风险与数据外泄问题,AgentScope一方面围绕Skill、模型与工具开展安全检测,识别异常工具调用与组件安全隐患;另一方面对AI交互中的输入内容、附件开展敏感信息识别。结合风险类型与管理策略,平台支持风险拦截、敏感信息脱敏、可信模型路由及告警监测等处置措施。其中,可信模型路由可兼顾安全与业务,当请求中包含敏感信息时,可将请求转发至企业私有化部署的模型,员工仍能获得所需结果,敏感数据不出企业机房。
此外,推动模型与AI资源的统一管理和优化。针对企业多模型并存、资源使用分散的情况,AgentScope支持不同模型的统一接入与调度,可根据业务需求和安全策略配置模型路由及切换规则,提升模型使用的灵活性与业务连续性。同时,通过统一资源管理、用量统计、成本分析及语义缓存等能力,帮助企业掌握模型资源使用情况,优化资源配置与使用成本,为AI应用的持续推广提供支撑。
通过上述能力建设,AgentScope将AI资产掌握、交互行为审计、安全风险管控与模型资源管理相结合,推动企业AI应用管理从分散使用向统一治理转变,为企业放心使用AI提供支撑。
02、落地治理方法论|AI数据安全实战经验剖析
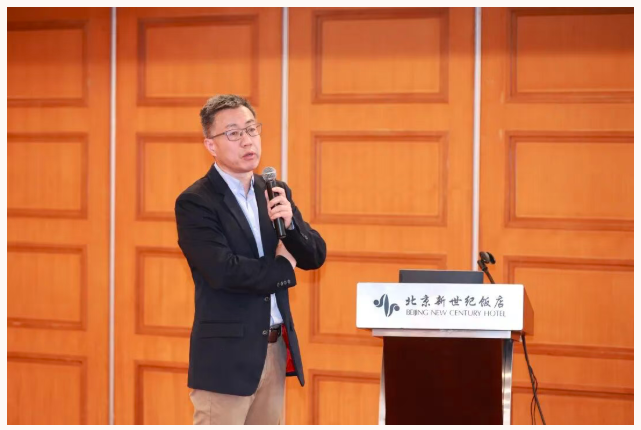
基于多年数据安全治理实践,安华金和解决方案部负责人魏力围绕《AI数据安全防护的落地实践》展开分享,聚焦大模型与智能体应用中的数据流转、风险识别及治理落地等关键议题,提出以“管住流经AI的数据”为核心的治理思路,系统剖析AI数据安全建设的关键环节与实施路径。
随着AI应用从模型交互向智能体自主执行延伸,数据安全风险进一步扩展至数据检索、上下文调用、工具执行与结果交付等环节。智能体具备自主取数、多轮运行和工具调用等能力,也使越权访问、敏感数据外发及工具滥用等风险更加值得关注。对此,企业需要将数据访问权限、交互行为与工具调用纳入统一管理,建立覆盖AI应用数据流转过程的安全防护机制。
围绕这一思路,分享进一步梳理了AI应用中数据流转的五道关键环节,包括输入、上下文拼接、检索取材、工具调用与结果交付。针对数据进入模型、智能体执行及结果交付等不同阶段,分别明确安全要求,重点关注敏感信息识别、数据访问权限校验、敏感信息外发审查与工具调用管控,推动数据安全防护从单点监测向全链路交互治理延伸。
在治理实施层面,提出“先记录、后控制”的建设思路。企业首先需要建立人员、智能体、工具及AI应用通道的基础名册,梳理数据资产并建立分类分级台账,同时通过日志记录留存AI应用交互与操作行为,形成可审计、可追溯的管理基础。在此基础上,结合数据敏感程度、流转去向、使用目的及请求主体制定差异化策略,综合运用拦截、脱敏、可信模型路由等措施,实现安全管控与业务使用的平衡。
此外,AI数据安全治理还需关注数据在实时交互之外的留存与使用风险。针对会话记录、知识库与向量库、模型参数及第三方供应商侧等不同场景,应建立相应的留存管理、入库审核、检索控制与供应链约束机制;对于模型训练与微调数据,也需加强来源合规与完整性管理,将安全要求前置至数据进入模型之前。
此次分享围绕AI数据流转、交互管控与数据留存等关键环节,梳理了AI数据安全治理的关键路径,强调企业需要将安全要求融入AI应用的各个环节,逐步形成覆盖数据使用全过程的治理机制,为大模型与智能体应用的安全、规范落地提供参考。
本次沙龙是搭建京港澳科创资源互通的高层次对话平台,聚力打通三地产学研协同壁垒,凝聚人工智能安全治理共识。作为国内数据安全治理理念的提出者与践行者,安华金和凭借多年的核心技术积淀、全栈AI数据安全产品能力及丰富的行业实践,期待联动京港澳产学研各方力量,输出大模型安全治理实战经验,探索跨区域AI安全协作新模式,夯实人工智能应用的数据安全基础,护航新质生产力高质量发展。